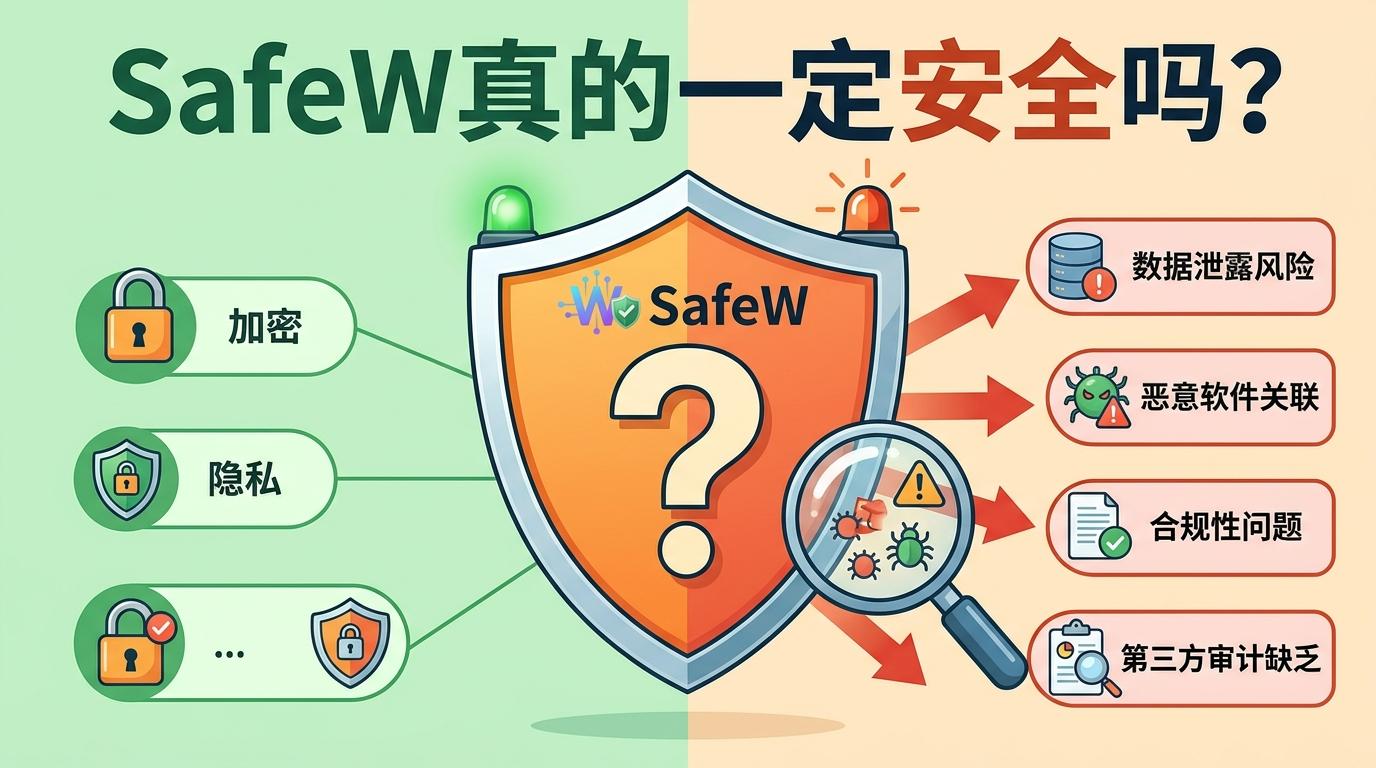
在涉及通讯安全的领域,从来没有 100% 的绝对安全。任何宣称“绝对安全”的软件,要么是营销噱头,要么是忽视了人为和设备层面的攻防风险。
SafeW 在底层设计和数据保护上做到了极高标准的防护,但在实际使用场景中,“安不安全”不仅取决于软件本身,更取决于谁在用、怎么用、部署在何处。
下面从技术架构、安全死角以及实战防护指南三个维度,全面拆解 SafeW 的安全性。
一、 SafeW 在技术上做了哪些安全防护?
从底层密码学和系统设计来看,SafeW 的安全架构确实达到了极其严苛的标准:
-
端到端加密(E2EE) SafeW 采用了结合 MTProto 2.0 与双棘轮算法(Double Ratchet)的加密机制。这意味着聊天文本、语音和传输的文件在离开你手机的那一刻起就已经变成了密文。在传输过程中,即使网络数据包被截获,第三者也无法解密内容;只有收发双方的终端设备持有对应的密钥。
-
数据私有化部署(自主掌控权) 对于企业或高端用户,SafeW 支持私有化服务器部署。数据不需要流经第三方公有云服务器,而是存储在用户或企业自建的服务器上。数据的存留策略、日志审计和数据销毁完全由使用者掌控。
-
防泄漏细节设计
-
阅后即焚(消息自毁):可设定消息在阅读后或特定时间后自动抹除,且无法复原。
-
防截图与截屏预警:在移动端开启隐私保护后,截屏操作会被系统拦截或向对方发送实时通知。
-
二次密码防护:支持对特定敏感会话或文件模块设置独立密码锁,防止手机解锁状态下被旁人翻看。
-
二、 再安全的软件,也有这些“安全死角”
加密算法保护的是数据传输与存储的安全性,但并不能消除所有非技术层面的风险:
1. 终端设备被入侵(木马与病毒)
端到端加密的起点和终点都在你的设备上。如果你的手机或电脑安装了带毒软件、键盘记录木马,或者被植入了录屏工具,那么信息在输入或显示阶段就已经泄露了。加密管得了传输,管不了被黑客接管的终端。
2. 人为因素与社交工程攻击
-
接收方截图或拍照:虽然软件自带防截图功能,但对方依然可以用另一部手机对着屏幕拍照。
-
账号凭证泄露:登录验证码被骗取、弱密码被爆破,或者私钥文件保管不当,都会导致账号直接被他人登录。
3. 部署与配置不当(私有化场景)
如果是私有化部署版本,安全的上限取决于服务器运维水平。如果服务器未关闭不必要的端口、使用了弱口令、或者未及时修补操作系统高危漏洞,黑客可能绕过 SafeW 本身,直接攻击服务器底层系统。
三、 打造“防弹级”安全的 5 个实操建议
想把 SafeW 的安全能力发挥到极致,建议在日常使用中落实以下习惯:
-
开启二次密码锁 在 SafeW 设置中为应用及敏感会话启用独立安全码,确保即使手机解除锁屏,他人也无法直接打开聊天界面。
-
对敏感沟通使用“阅后即焚” 涉及账号密码、商业机密或临时口令等高敏感信息,发送时一律附加自毁定时器,避免信息长期残留在双方本地。
-
定期清理本地缓存 定时清除过期媒体文件和历史记录,减少设备遗失或被恶意审查时的潜在暴露面。
-
保持官方版本更新 绝不在未知第三方网站下载所谓的“破解版”或“第三方修改版”,始终通过官方正规渠道更新客户端,以获得最新的漏洞修复补丁。
-
提升设备本身防护 确保操作系统处于最新版本,电脑端安装可靠的杀毒软件,手机不进行 Jailbreak(越狱)或 Root 操作,防止系统权限被滥用。
总结
SafeW 提供了极其坚固的安全基石,足以抵御绝大多数网络截获和数据窃听行为。但真正的安全是一个整体——软件的加密算法只是锁门的技术,使用者的安全意识和设备的健康状况才是防盗的根本。
用好它的安全功能,同时保持警惕,才能真正做到万无一失。